
Los problemas de un sistema de gestión de la privacidad de la información (PIMS, por sus siglas en inglés) se originan en controles o medidas de protección insuficientes. Además de provocar multas regulatorias y daños reputacionales, estas fallas amenazan la continuidad del negocio al obligar a las organizaciones a desviar su atención de las operaciones críticas hacia la respuesta a la crisis, la remediación y los esfuerzos de recuperación.
La relación entre la gestión de la privacidad de la información y la continuidad del negocio
Las fallas en la privacidad de los datos paralizan las operaciones. Los equipos se ven obligados a centrarse en la respuesta a incidentes en lugar de atender sus responsabilidades esenciales del día a día. Cuando se produce una vulneración de datos, deben reorientar inmediatamente sus esfuerzos para contener el daño, notificar a las partes afectadas y coordinar con los asesores legales. Las empresas pueden verse obligadas a suspender el funcionamiento de sus sistemas durante las investigaciones forenses. Los empleados no pueden acceder a sistemas críticos, lo que les impide atender a los clientes o completar transacciones.
La confianza de los clientes y su lealtad a la marca se deterioran durante los meses y años posteriores a un incidente. La pérdida de clientes y la disminución del valor de la empresa pueden afectar el flujo de caja, dificultando su capacidad para mantener las operaciones críticas. Cuando las partes interesadas pierden la confianza, los ingresos disminuyen en el peor momento posible: precisamente cuando la organización necesita capital para recuperarse y reconstruirse.
Desafíos habituales que enfrentan las organizaciones en materia de privacidad de datos
Los responsables de la gestión de riesgos deben determinar qué organismos de certificación cuentan con una acreditación legítima otorgada por autoridades reconocidas. El mercado incluye numerosos proveedores, pero no todos cumplen criterios rigurosos de competencia ni pueden realizar auditorías que resistan el escrutinio regulatorio. Sin información clara sobre su acreditación, las empresas pueden invertir tiempo y recursos en programas que no permiten demostrar una capacidad real de cumplimiento.
¿Cuál es la norma para la gestión de la privacidad de la información?
ISO 27701:2019 es una extensión de ISO 27001 en materia de privacidad de datos. Proporciona un marco para cumplir los requisitos de privacidad de datos en múltiples jurisdicciones y entornos regulatorios. Quienes buscan obtener la certificación ISO 27701 necesitan contar con una certificación ISO 27001 vigente o pueden implementar ambas normas conjuntamente en una sola auditoría.
Dado que ISO/IEC 27701:2025 es la norma internacional para un PIMS, obtener la certificación exige que todos los controles pertinentes abarquen el contexto operativo de la organización. Esto suele incluir los procesos establecidos para la gestión y la supervisión.
La Organización Internacional de Normalización (ISO) es el mayor desarrollador mundial de normas internacionales de aplicación voluntaria. La certificación ISO es una señal de madurez organizacional y demuestra un enfoque que prioriza la privacidad ante las partes interesadas, los reguladores y los clientes que evalúan la posición de la organización frente al riesgo.
Beneficios empresariales de obtener la certificación ISO 27701
ISO 27701 ayuda a las empresas a gestionar eficazmente los riesgos relacionados con los datos personales y a demostrar el cumplimiento de regulaciones de privacidad de todo el mundo, incluidos el Reglamento General de Protección de Datos (RGPD), la Ley de Privacidad del Consumidor de California (CCPA) y otros marcos similares. La norma proporciona un enfoque estructurado para identificar dónde se encuentra la información de identificación personal, cómo circula por los sistemas y qué controles la protegen a lo largo de su ciclo de vida.
Un PIMS certificado conforme a ISO 27701 moderniza las prácticas de gestión de la privacidad, haciéndolas más claras, más sólidas para demostrar su adecuación y mejor alineadas con las regulaciones actuales. Las empresas disponen de procedimientos documentados que respaldan sus obligaciones de cumplimiento vigentes y, al mismo tiempo, construyen una base adaptable a nuevos requisitos.
Los estudios muestran una correlación positiva entre la cantidad de certificaciones ISO de una empresa y su rentabilidad sobre los activos, así como su Q de Tobin, la relación entre su valor de mercado y el costo de reposición de sus activos. Este impacto financiero va más allá de los costos de cumplimiento y se traduce en mejoras medibles de la eficiencia operativa y la valoración de mercado.
La certificación demuestra que una empresa se toma en serio la privacidad de los datos, lo que genera confianza entre sus clientes. Aporta transparencia sobre el tratamiento de la información personal y establece mecanismos de rendición de cuentas mediante la verificación de un tercero independiente. Esta percepción favorable puede diferenciar a las empresas en mercados competitivos donde los compradores evalúan las capacidades de gestión de riesgos de sus proveedores.
Los requisitos rigurosos también impulsan a las empresas a establecer roles y responsabilidades claros. Mediante los procesos de certificación, las estructuras organizacionales respaldan tanto la transparencia como la rendición de cuentas.
¿Cuáles son los proveedores de certificación ISO 27701 mejor valorados?
Al evaluar a los proveedores de certificación ISO 27701 mejor valorados, los responsables de riesgos empresariales priorizan la acreditación del ANSI National Accreditation Board (ANAB), la competencia técnica y la integración de ISO/IEC 27001 con los marcos existentes, como en las soluciones que ofrecen NQA, A-LIGN, Intertek y DNV.
Tanto si buscan certificarse por primera vez como si están realizando la transición de ISO 27701:2019 a ISO 27701:2025, las empresas pueden confiar en estos proveedores para obtener auditorías exhaustivas y creíbles.
1. NQA
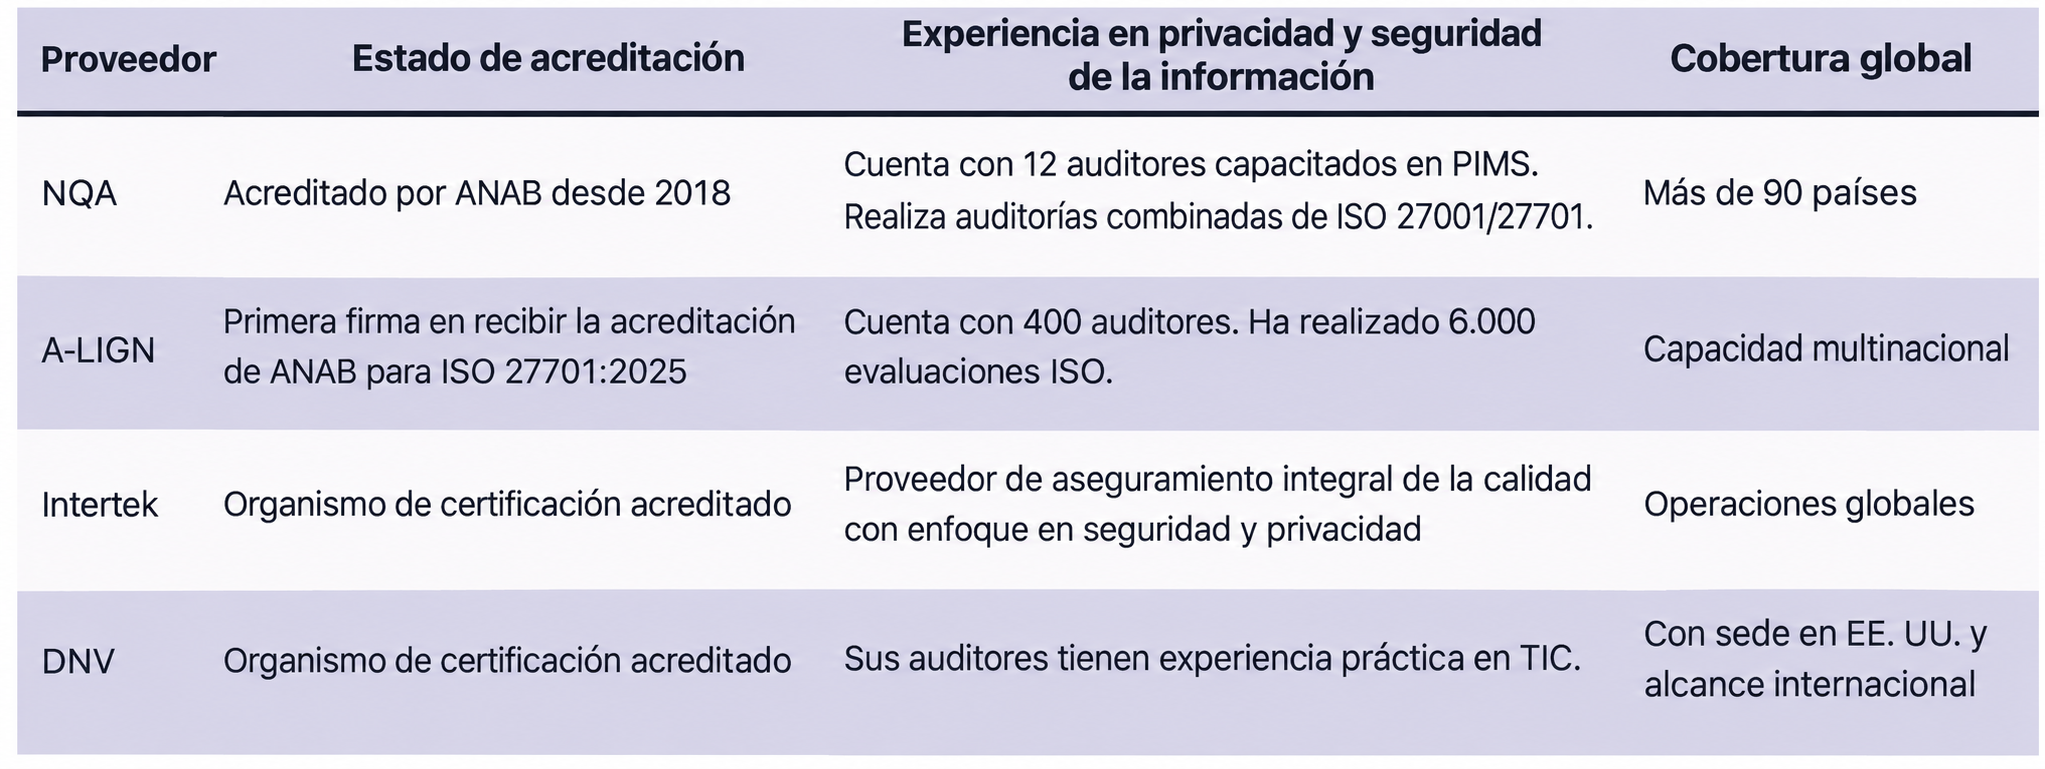
NQA es un organismo de certificación acreditado que ofrece servicios globales de auditoría, certificación, capacitación y apoyo. Ayuda a las empresas a implementar y mantener sistemas de gestión y ha emitido decenas de miles de certificados para clientes en más de 90 países.
NQA obtuvo la acreditación de ANAB para sus servicios de ISO 27701 a comienzos de 2020. Sus más de 12 auditores de PIMS, capacitados, formados con acompañamiento y experimentados, realizaron algunas de las primeras auditorías ISO 27701 en Estados Unidos. Su enfoque de auditoría de tercera parte aporta perspectivas adicionales sobre la integración con ISO/IEC 27001 y sobre cómo las organizaciones pueden cumplir ambas normas de manera simultánea.
ISO 27701 exige que las empresas cumplan requisitos rigurosos y superen satisfactoriamente una auditoría. El auditor debe revisar múltiples entornos para comprobar que la gestión de la privacidad sea adecuada y esté documentada en todos los sistemas y procesos pertinentes.
2. A-LIGN
A-LIGN es un proveedor líder de certificación ISO 27001 que realiza auditorías exhaustivas dentro de los plazos y presupuestos acordados. Como organismo acreditado para ISO 27001 e ISO 27701, cuenta con el reconocimiento de importantes entidades de acreditación.
Fue el primero en recibir la acreditación de ANAB para ISO 27701:2025. Esto lo sitúa a la vanguardia de la implementación de la norma actualizada. En lugar de limitarse a marcar casillas, adapta cada auditoría al negocio. Dedica tiempo a comprender el funcionamiento interno de la organización, razón por la cual la empresa registra un índice de satisfacción del cliente del 96 %.
Desde su fundación en 2009, su equipo de 400 auditores ha completado más de 36 000 auditorías y casi 6 000 evaluaciones ISO. Trabaja con empresas de todos los tamaños, desde empresas emergentes hasta grandes organizaciones. El equipo puede realizar varias auditorías simultáneamente. Al reutilizar la documentación presentada para evaluar otros marcos, las empresas ahorran miles en costos de recursos.
3. Intertek
Como proveedor de aseguramiento integral de la calidad, Intertek ofrece servicios de aseguramiento del cumplimiento y certifica que los sistemas cumplen normas de seguridad, calidad y sostenibilidad. Como organismo de certificación acreditado, Intertek respalda programas ISO/IEC 27001 para empresas que están estableciendo sistemas de gestión de la seguridad de la información.
Su servicio de auditoría de tercera parte ofrece un aseguramiento independiente y objetivo al confirmar formalmente que los productos y servicios cumplen todas las normas pertinentes. Además de emitir certificados, Intertek proporciona a sus clientes herramientas para minimizar los riesgos de seguridad y privacidad mediante el monitoreo y la evaluación continuos.
4. DNV
Como organismo acreditado de certificación de tercera parte, DNV ayuda a las empresas a obtener las certificaciones ISO/IEC 27001 e ISO/IEC 27701. Sus auditores tienen experiencia práctica en tecnologías de la información y las comunicaciones. Esto les permite comprender los desafíos que enfrentan las empresas tecnológicas en el mercado estadounidense.
Estos auditores, radicados en Estados Unidos, conocen las regulaciones nacionales, las tendencias del sector y las expectativas de los clientes propias del contexto norteamericano. Los clientes también tienen acceso a un responsable de experiencia del cliente dedicado a facilitar el proceso de certificación.
DNV ofrece un conjunto de herramientas digitales para utilizar a lo largo del ciclo de vida de la certificación. Estas herramientas permiten dar seguimiento al avance, gestionar la documentación y mantener el cumplimiento. Ayudan tanto a las empresas emergentes como a las grandes organizaciones a conservar su certificación y prepararse para las auditorías de seguimiento.
Comparación de los organismos de certificación ISO 27701 de un vistazo
La siguiente tabla compara los atributos clave de cada proveedor para ayudar a las empresas a evaluar las opciones más allá de las afirmaciones comerciales. La acreditación, la experiencia en privacidad y la cobertura global son factores clave que ayudarán a los responsables de riesgos a tomar decisiones informadas sobre la competencia y la consistencia de los auditores.
Preguntas frecuentes sobre la certificación ISO 27701
Las organizaciones que evalúan ISO 27701 suelen tener preguntas prácticas sobre la implementación, el ahorro de costos y los requisitos para pasar de una versión de la norma a otra. Las siguientes preguntas abordan inquietudes habituales de los responsables de riesgos al planificar iniciativas de gestión de la privacidad.
¿Por qué es importante la gestión de la privacidad?
La gestión de la privacidad de la información debe proteger frente a daños financieros, legales y reputacionales. Establece controles proactivos para prevenir vulneraciones de datos, en lugar de reaccionar a los incidentes una vez que ocurren.
¿Qué sucede si una empresa ya está certificada conforme a ISO 27701:2019?
Las empresas con certificados ISO 27701:2019 deben realizar una transición formal a ISO 27701:2025. Tras la publicación de la norma revisada, se ha establecido un período formal de transición. Este suele durar hasta tres años, aunque está sujeto a las reglas del organismo de acreditación. El plazo vence en 2028, lo que da tiempo a las empresas para actualizar sus controles de privacidad y alinearlos con los requisitos revisados.
¿Es posible combinar las auditorías de ISO 27001 e ISO 27701?
Las empresas que ya tienen implementada ISO 27001 pueden integrar ISO 27701 en su siguiente ciclo de auditoría y evaluación. Las empresas sin certificación ISO 27001 pueden abordar ambas normas simultáneamente para establecer sus programas de gestión de la seguridad de la información y de la privacidad.
Combinar las auditorías ahorra tiempo, esfuerzo de preparación y costos de recursos. La integración con ISO/IEC 27001 agiliza los procesos al permitir que las organizaciones aborden ambas normas de manera unificada. De este modo, evitan duplicar la recopilación de evidencias y reducen el tiempo de presencia del auditor en sus instalaciones.
Las organizaciones deben invertir en el cumplimiento de los requisitos de privacidad de datos
Las empresas que establecen una sólida protección de la privacidad de los datos mediante la integración de ISO/IEC 27001 y 27701 se posicionan para alcanzar buenos resultados. Si se producen incidentes, pueden responder al escrutinio regulatorio, mantener la confianza de los clientes y garantizar la estabilidad operativa.
Un PIMS eficaz es un imperativo estratégico para la continuidad del negocio y la resiliencia actuales. Al trabajar con organismos de certificación acreditados por ANAB, los responsables de riesgos obtienen la confianza necesaria para proteger tanto los datos como la continuidad.
 DEVIN PARTIDA
Devin Partida es editora en jefe de ReHack Magazine, en ReHack.com. Le interesan especialmente los proyectos relacionados con la tecnología, las empresas emergentes, las mujeres en el sector tecnológico, el Internet de las cosas (IoT) y la seguridad de los datos.
